Un garde-fou consultatif peut avertir qu’une action paraît dangereuse. Un garde-fou contraignant doit encore empêcher l’effet lorsque les conditions requises ne sont pas satisfaites. Cette différence devient décisive lorsqu’un agent dispose d’identifiants valides mais agit à partir d’une prémisse fausse.
Le contrôle d’accès répond à une partie du problème : qui peut agir sur quelle ressource ? Il ne prouve pas que l’action proposée est fondée, nécessaire ou conforme aux conditions métier. Une erreur de raisonnement peut rester dans le périmètre technique d’un compte légitime.
Une purge « peu risquée » qui n’a jamais été approuvée
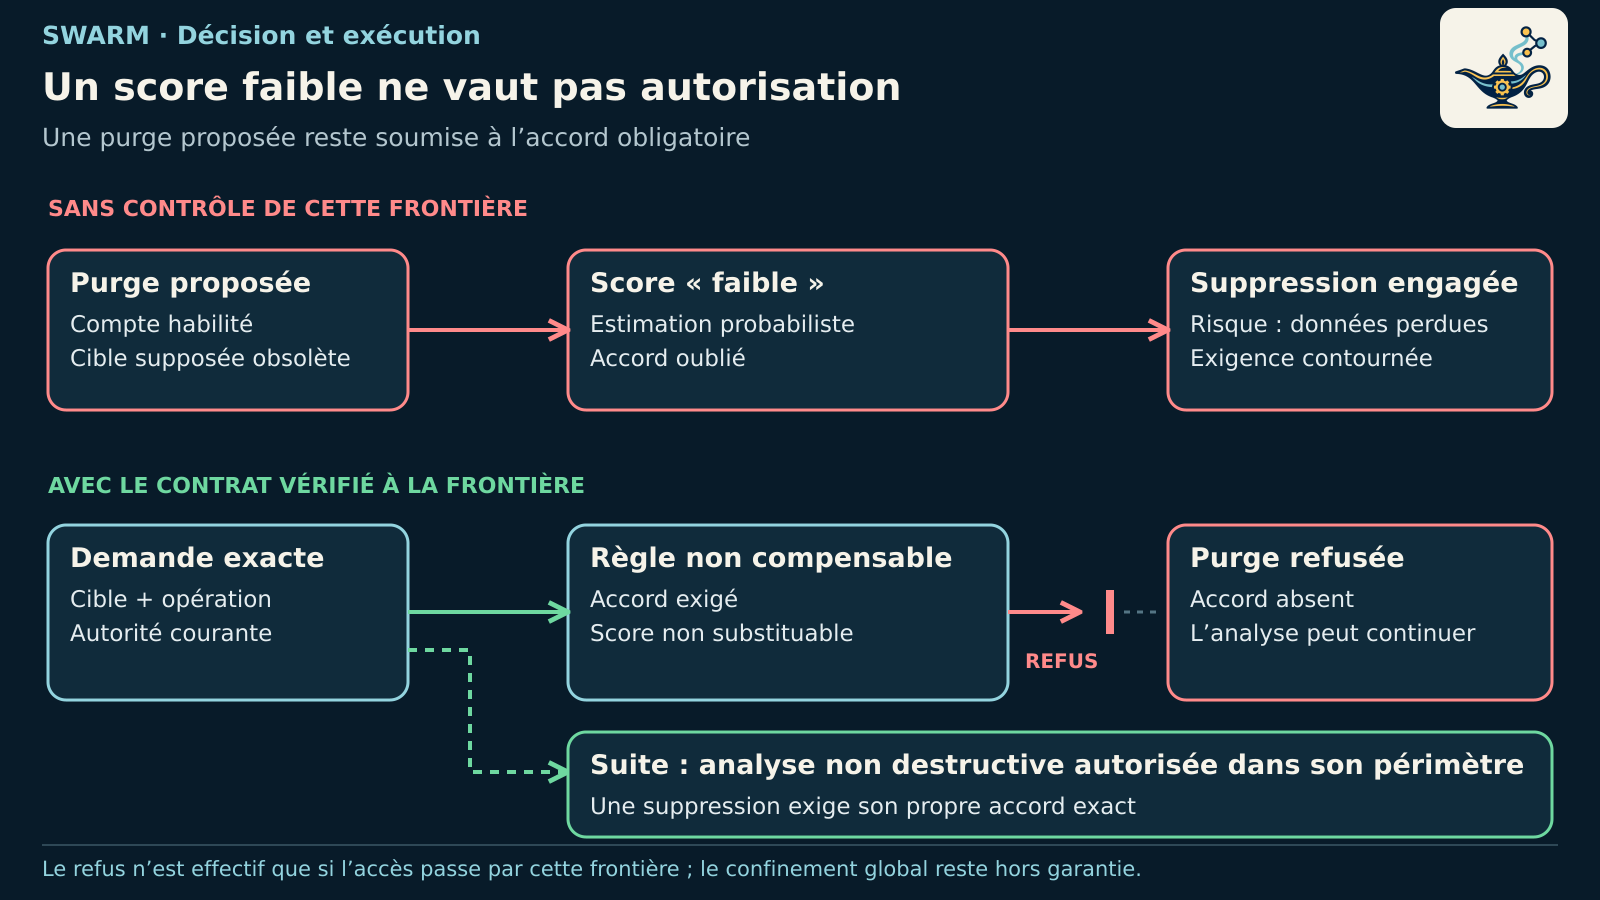
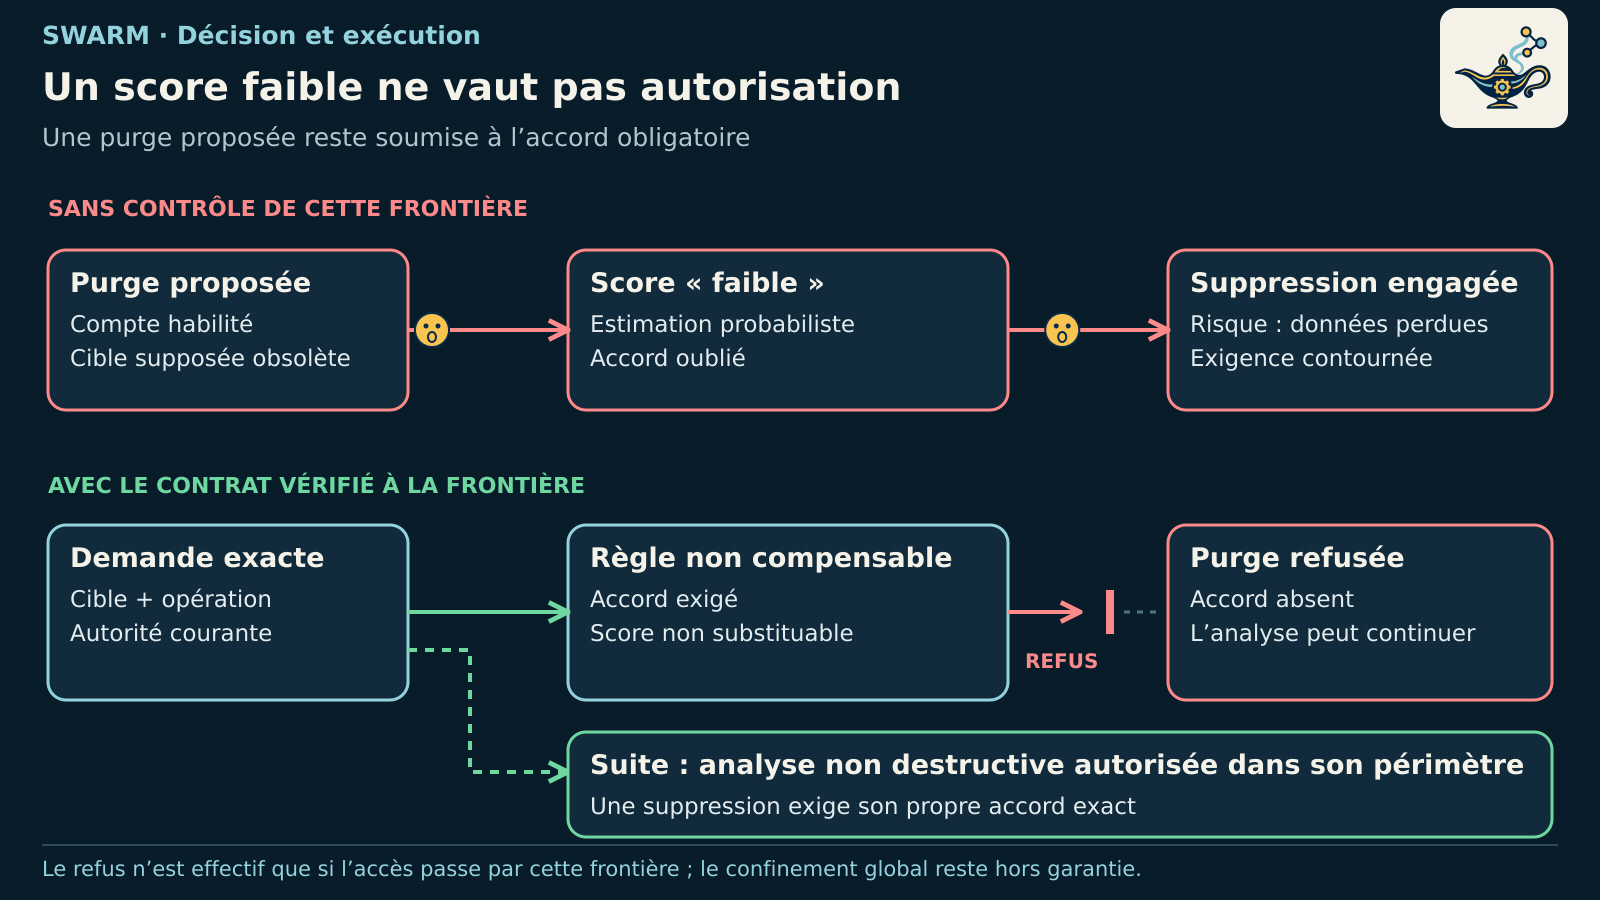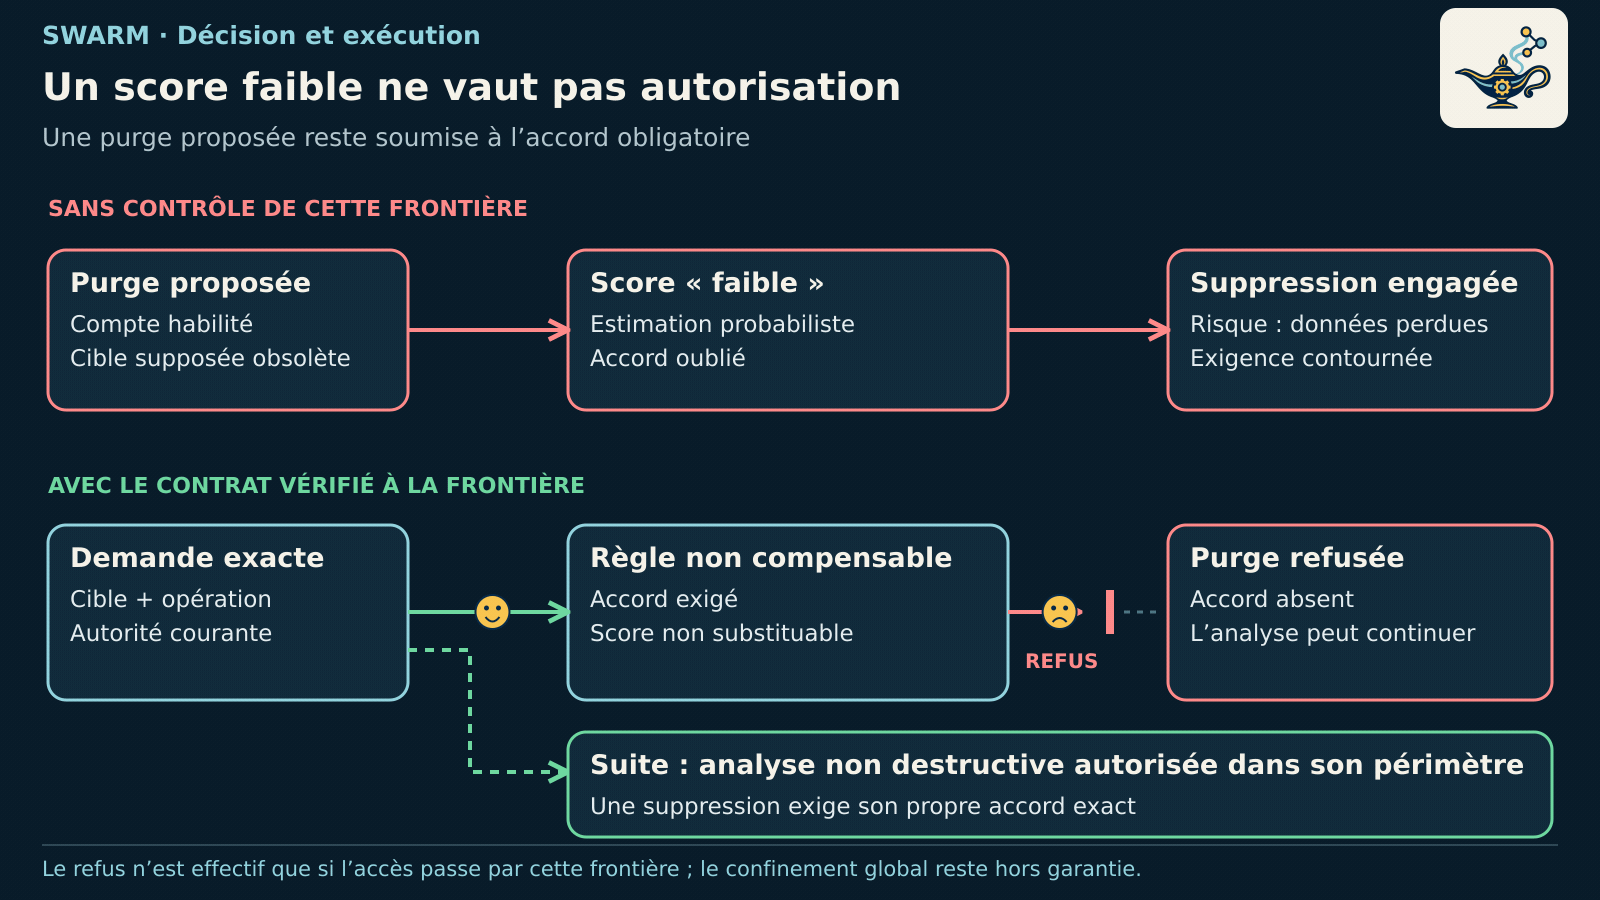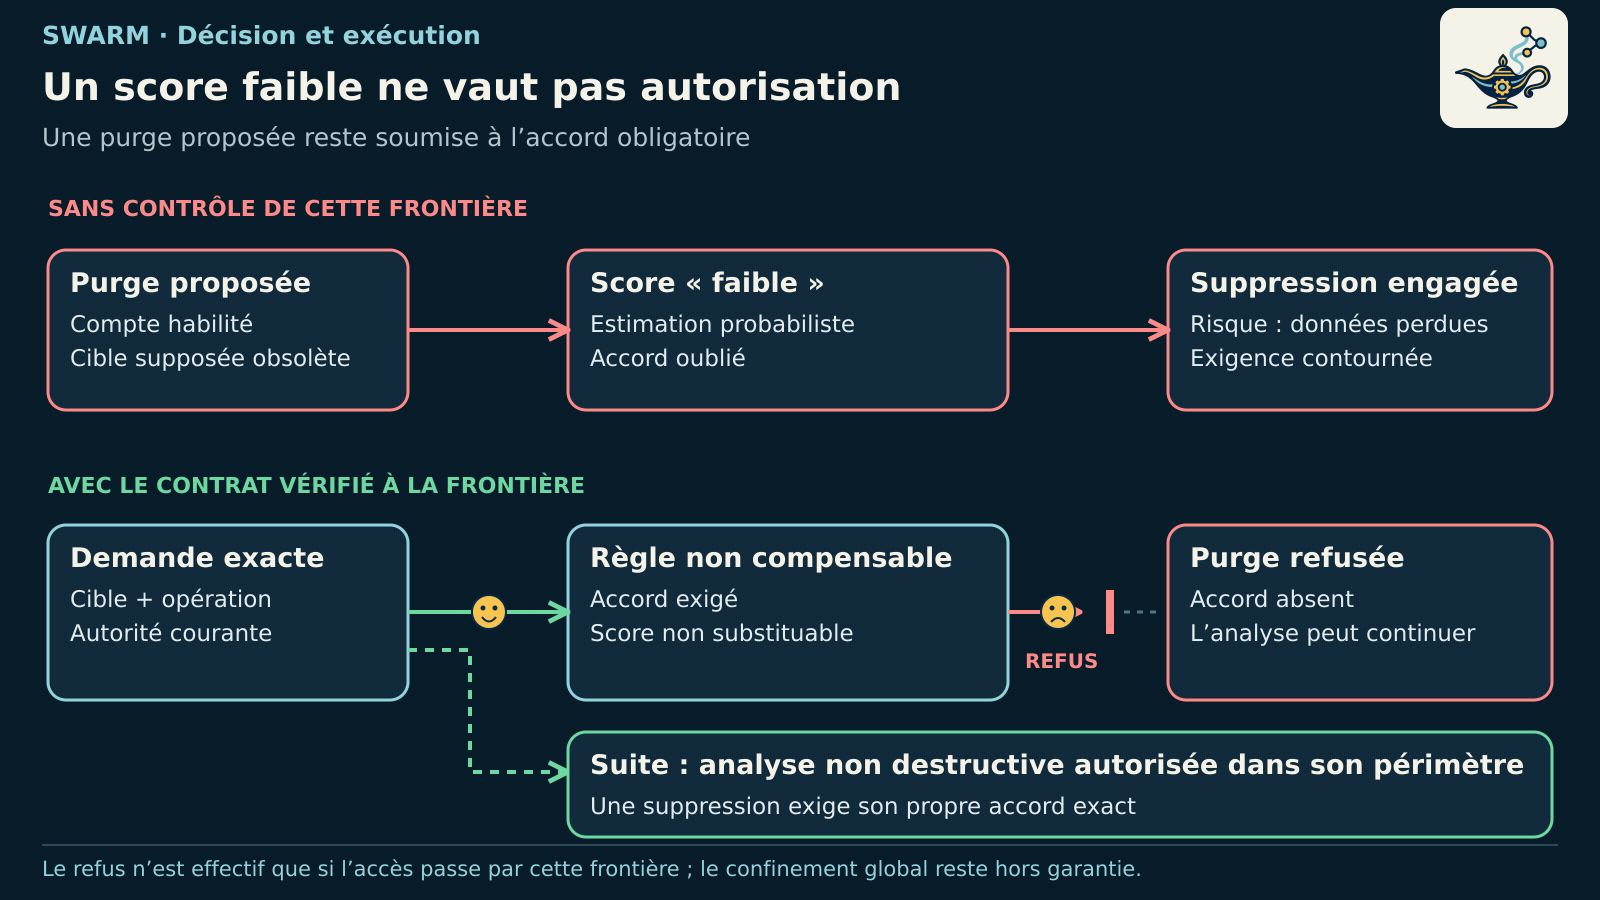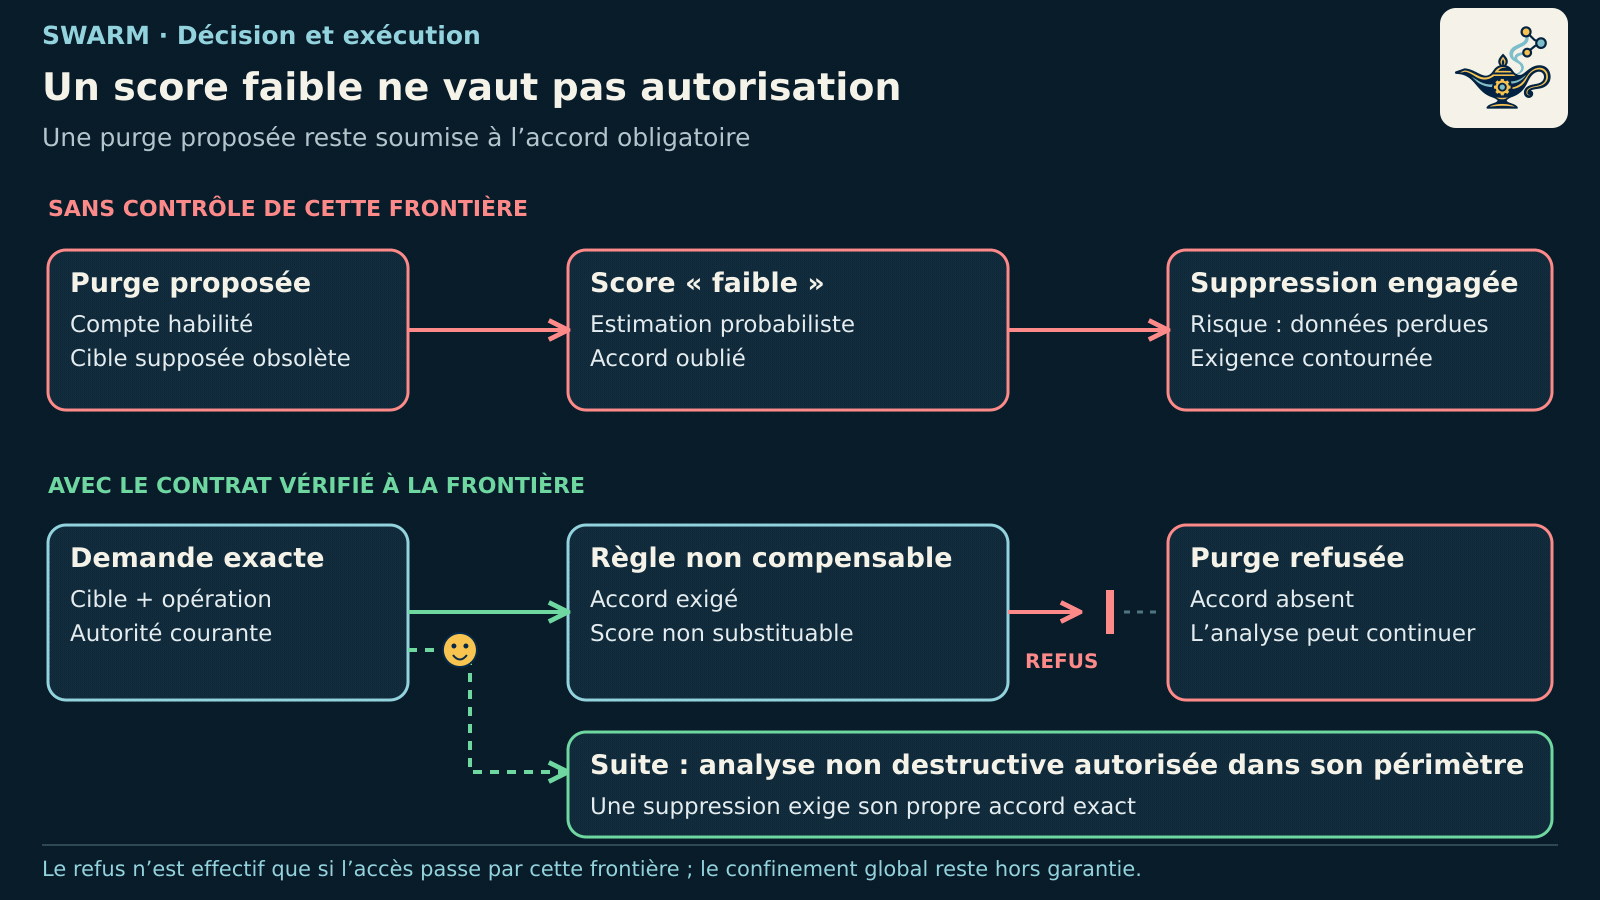
Considérons un agent chargé d’analyser l’occupation d’un espace documentaire. Il propose de purger une archive qu’il juge obsolète. Un modèle de risque attribue un score faible, parce que le volume est limité et que le nom ressemble à celui d’un environnement de test. Pourtant, la politique exige un accord explicite pour supprimer cette catégorie de données.
Si le score suffit à décider, une estimation remplace une exigence. Une suppression pourrait interrompre un traitement, retirer une pièce nécessaire à une investigation ou rendre une restauration plus difficile.
Une condition obligatoire ne devient pas facultative parce qu’un modèle estime le risque faible.
Le contrôle doit examiner la ressource exacte, l’opération, l’autorité courante et l’accord requis. En l’absence de cet accord, la purge reste refusée. L’analyse de l’espace peut continuer si elle est autorisée ; cette possibilité ne doit pas être confondue avec une autorisation de suppression.
Combiner les modèles sans leur donner le même rôle
Le LLM peut proposer une action et produire une analyse. Un classifieur peut signaler une anomalie. Un modèle quantitatif peut aider à prioriser, à condition d’expliciter ses données, ses hypothèses et son étalonnage. Les règles déterministes appliquent les conditions qui ne doivent pas être compensées par un score.
Cette composition conserve la valeur des modèles sans faire d’une probabilité une permission. Un score n’est pas une preuve de vérité ; un seuil choisi par convenance ne devient pas une mesure scientifique. Les faux négatifs, faux positifs et changements de contexte restent à évaluer.
Les travaux CaMeL étudient une autre séparation utile : contrôler les flux et l’usage des capacités lorsque l’agent traite des données non fiables. Il s’agit d’un résultat de recherche dans son propre cadre expérimental, pas d’une protection intégralement reprise ou qualifiée dans Swarm.
Où placer la décision qui compte ?
Une règle n’est contraignante que si l’accès à la ressource passe effectivement par son point d’application. Si le même agent peut utiliser un autre outil ou un processus enfant pour joindre directement la ressource, le refus dans l’orchestrateur ne suffit pas.
Dans Swarm, le moteur contrôle des transitions et des opérations définies. Le pilote Trust permet d’examiner des décisions par action sur des effets simulés. Le confinement système et réseau global ne doit pas être présenté comme actif. La protection dépend du périmètre réellement couvert et des chemins alternatifs encore accessibles.
Vérifier la décision et sa portée
Pour notre purge, une évaluation devrait distinguer l’alerte du classifieur, la décision de politique, le refus effectivement appliqué et l’absence d’effet sur la ressource visée. Elle devrait aussi essayer une cible modifiée après accord et un accès alternatif. Aucun de ces résultats ne découle de la seule présence d’un schéma d’architecture.
La traçabilité conserve les éléments utiles à cette vérification. Des journaux ordinaires ne sont pas inviolables ; une empreinte ne prouve pas à elle seule l’indépendance du témoin ou l’absence de suppression de l’historique.
Le code de Swarm permet de discuter ce partage des responsabilités. Un garde-fou utile ne promet pas de connaître toute la vérité : il rend explicites les conditions qu’il peut vérifier, les effets qu’il peut bloquer et les frontières qu’il ne contrôle pas encore.