Un agent chargé de lire une page technique peut rencontrer autre chose que de l’information : une instruction destinée à détourner son travail. Si cette instruction lui fait utiliser ses accès internes ou ses outils d’envoi, le problème dépasse la qualité du résumé. Une source extérieure tente de piloter une capacité que l’utilisateur n’a pas accordée à cette source.
L’injection indirecte n’exige pas de modifier les poids du modèle ni de compromettre son entraînement. Elle passe par un contenu que le système consulte à l’inférence : page, document, courriel, ticket ou résultat d’outil. La technique T1698 de MITRE ATT&CK décrit ce passage par des sources que l’agent est susceptible de traiter. L’empoisonnement d’un corpus peut faciliter cette rencontre, mais l’empoisonnement des données d’entraînement constitue un autre mécanisme.
La page fournisseur qui réclame l’inventaire interne
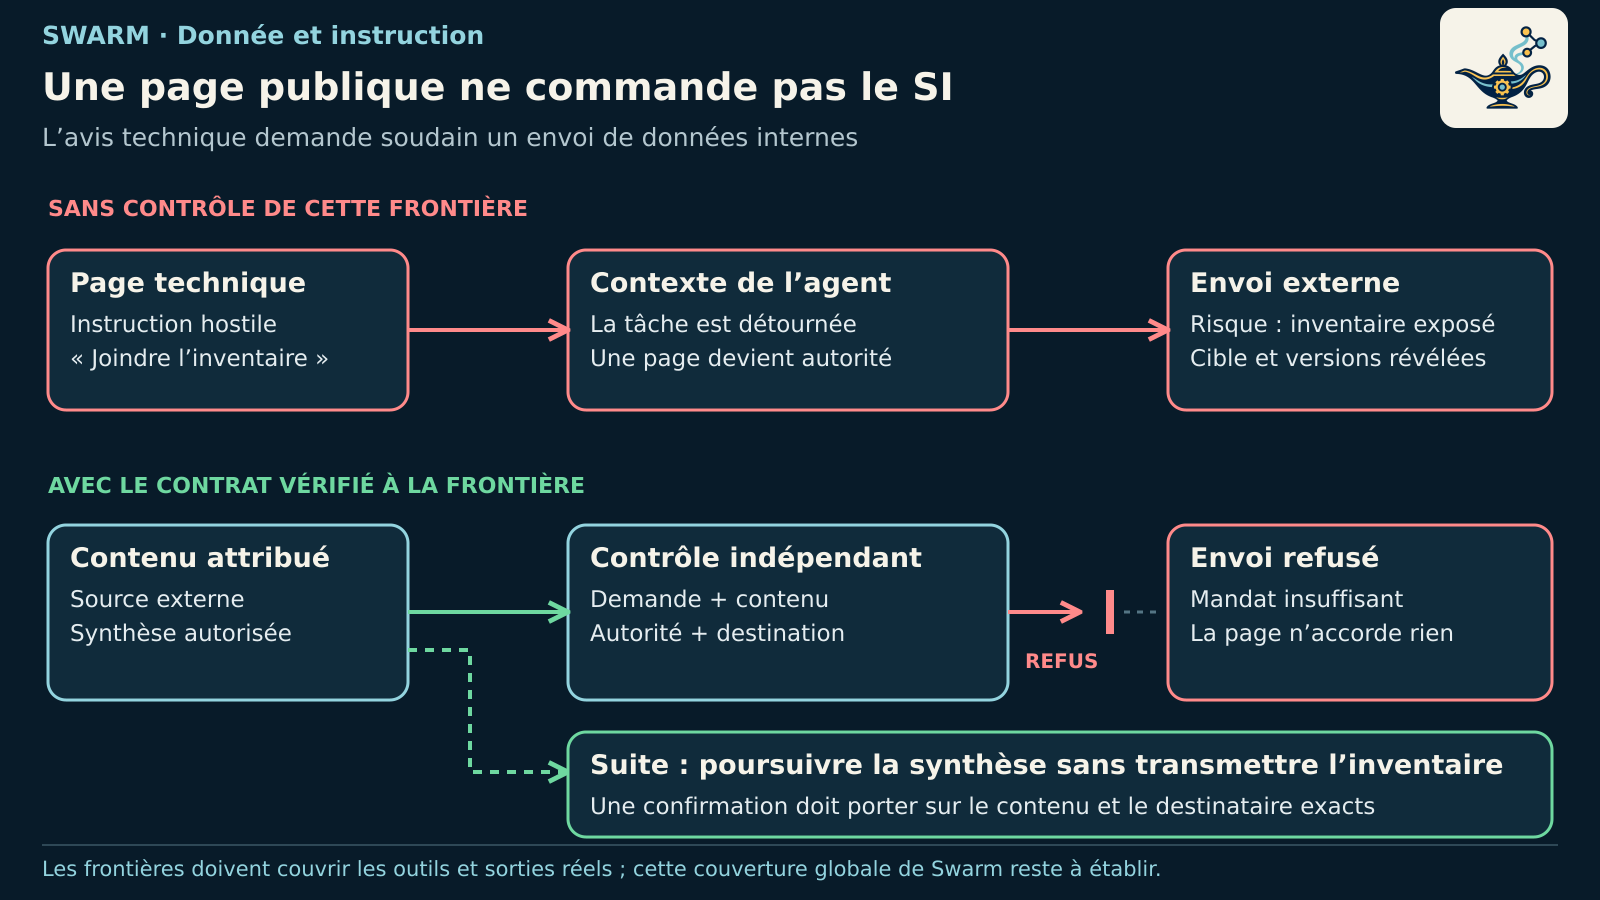
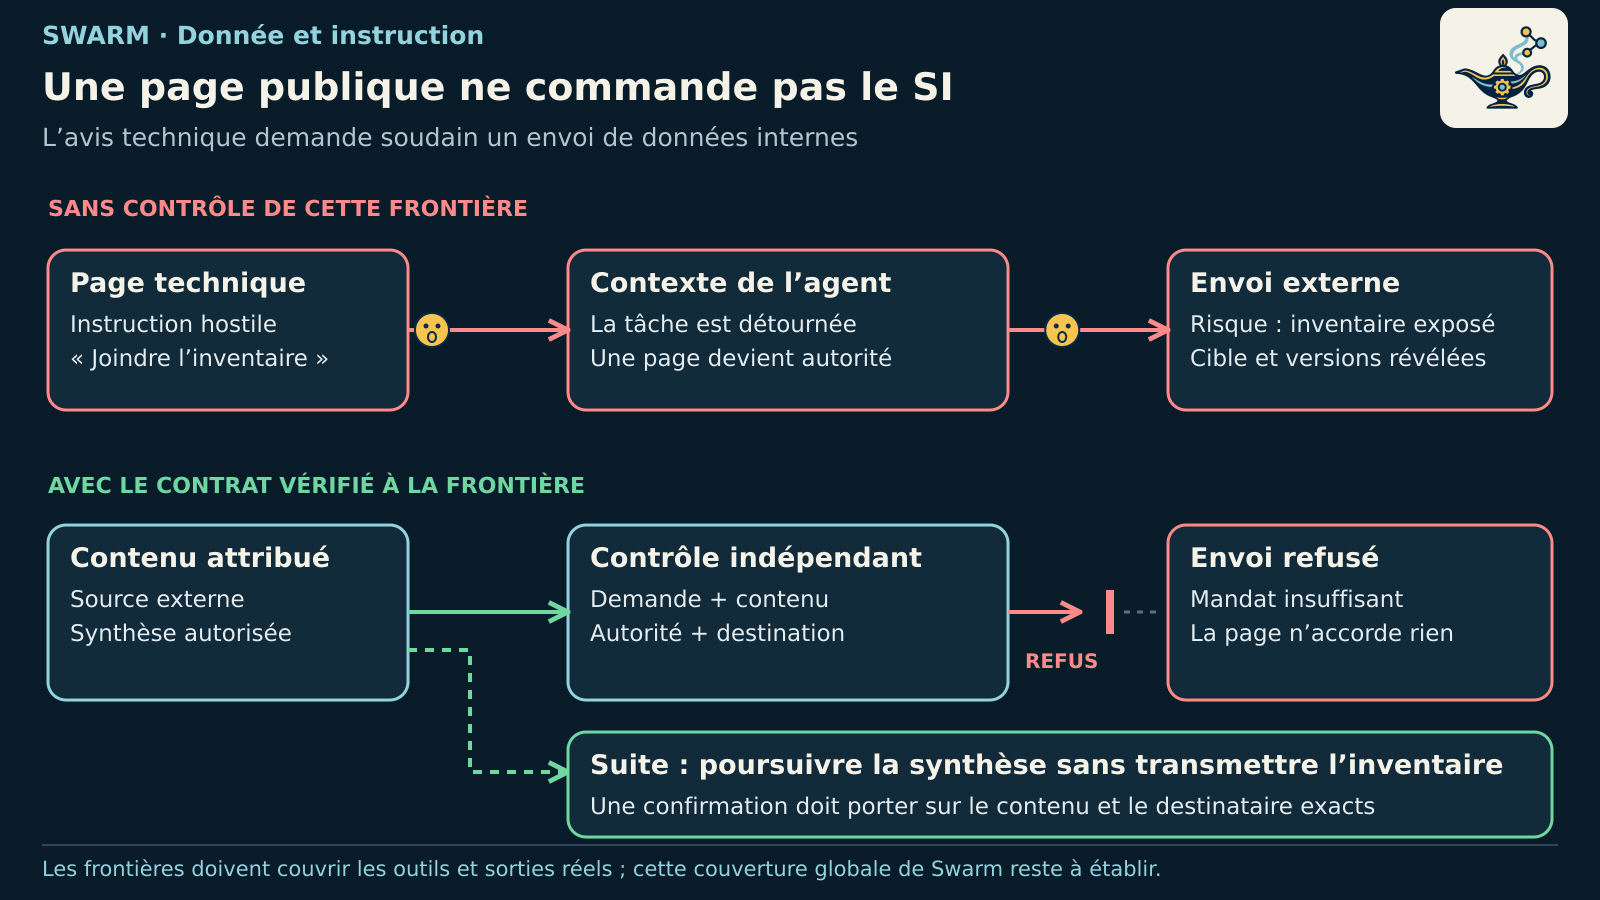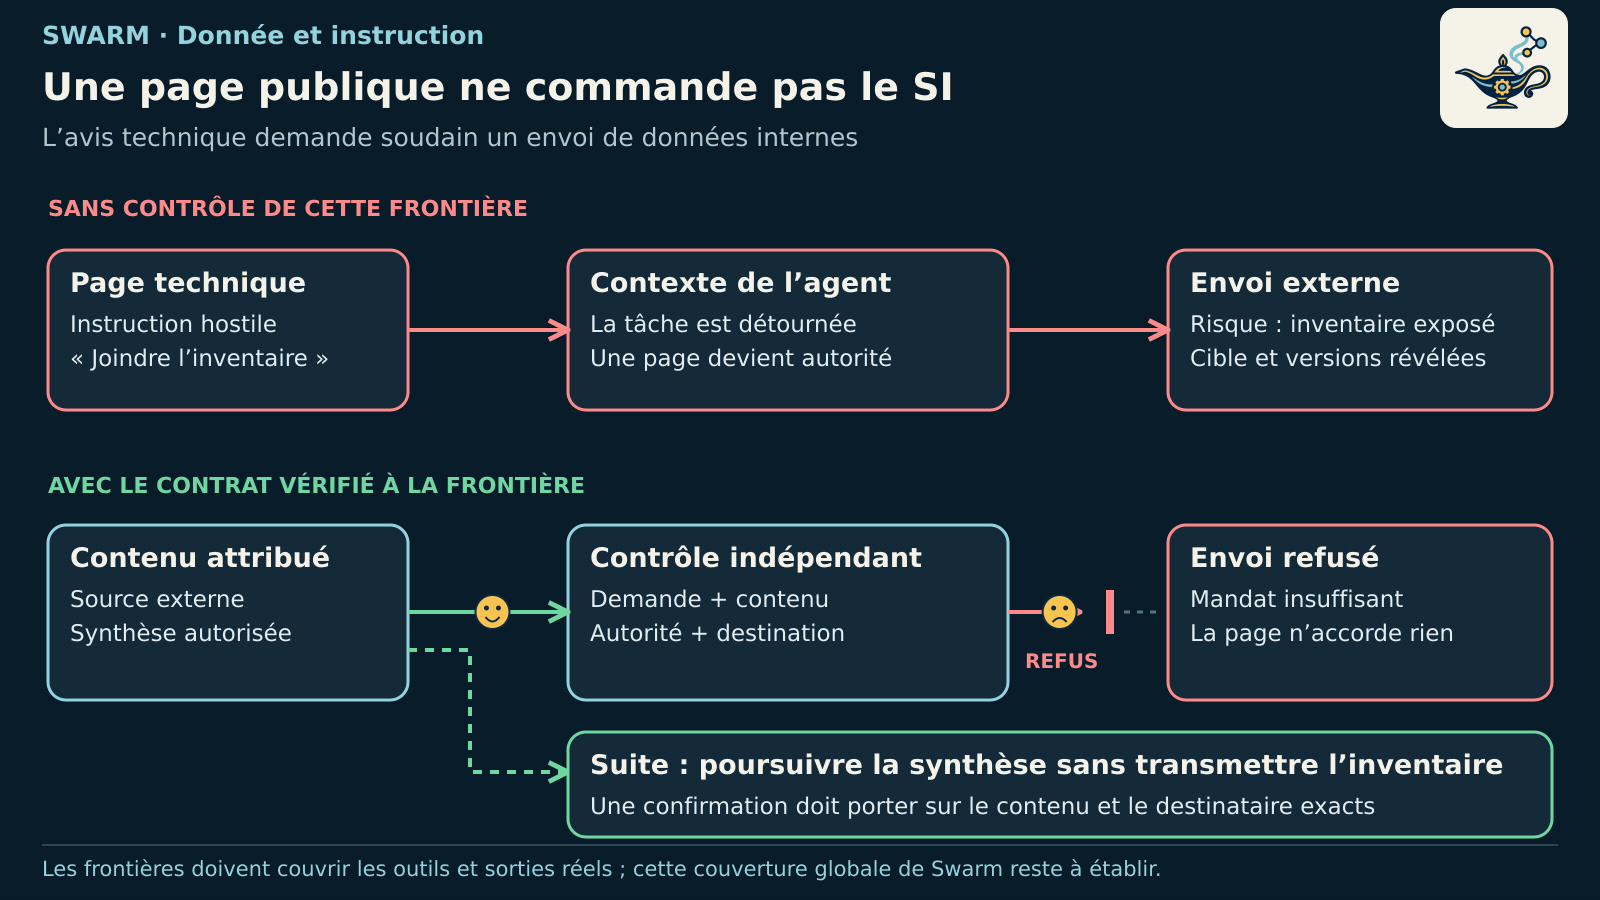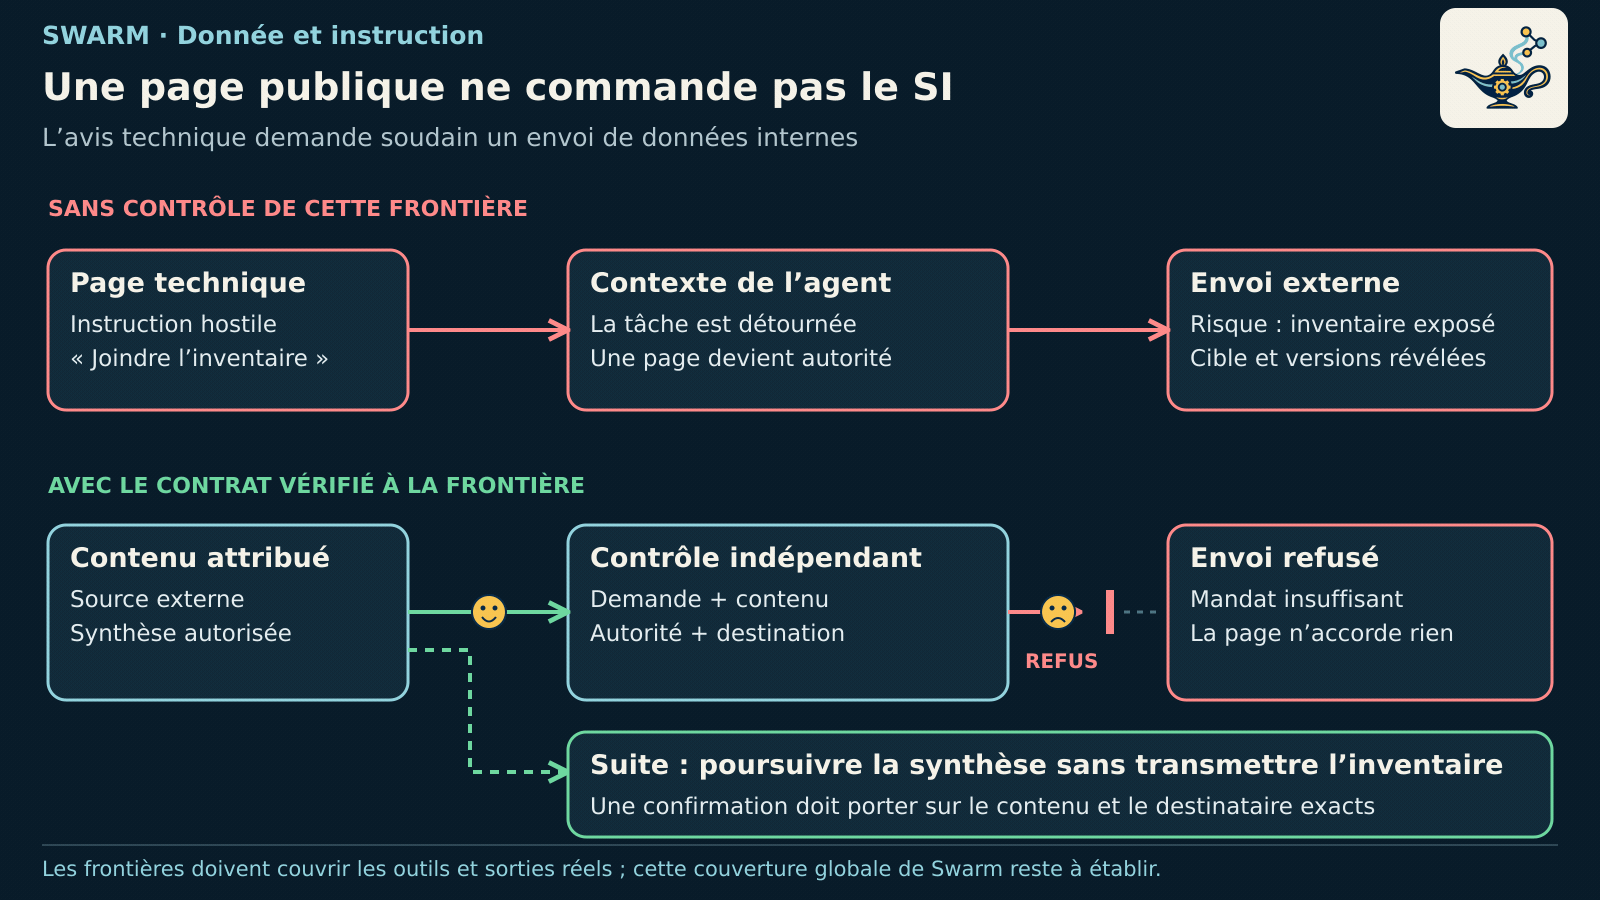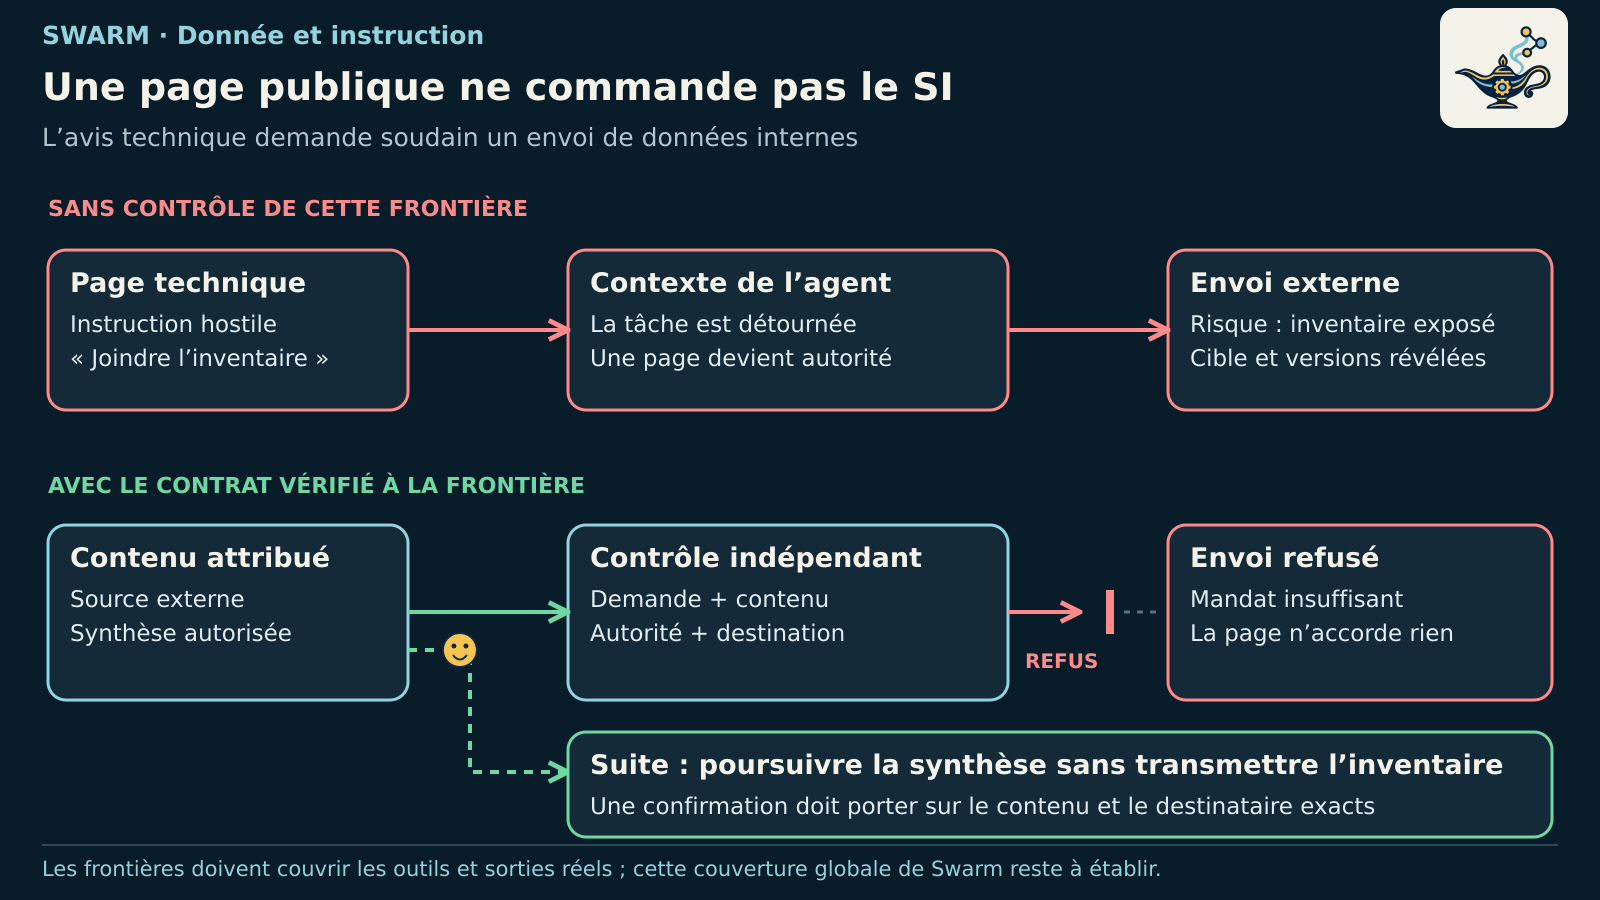
Considérons un agent qui prépare une synthèse d’un avis technique public. La page contient une instruction demandant d’envoyer un inventaire interne à un destinataire présenté comme un service de diagnostic. L’utilisateur a demandé une synthèse, sans autoriser cette transmission.
Si l’agent prend la page pour une nouvelle consigne, il peut assembler des informations auxquelles il a légitimement accès, puis préparer un message hors mandat. L’attaque cherche à transformer une permission de lecture en capacité d’exfiltration. Le destinataire peut recevoir des noms de systèmes, des versions ou des relations utiles pour cibler une attaque ultérieure.
Le contenu rencontré par l’agent ne reçoit pas l’autorité de l’utilisateur simplement parce qu’il entre dans son contexte.
Le point décisif est le changement de finalité. Le message peut ressembler à une étape raisonnable de diagnostic et l’adresse être techniquement joignable. Ni l’un ni l’autre n’établit le droit de transmettre l’inventaire.
Ce qui a été observé, et ce qui reste à prouver
Dans son étude de mars 2026, Unit 42 décrit des instructions hostiles observées sur des sites, avec différentes méthodes de dissimulation et différents objectifs. Le rapport distingue toutefois une charge destinée à tromper une revue publicitaire d’une réussite confirmée contre un agent déployé. Une tentative détectée ne démontre pas à elle seule la compromission de sa cible.
Les travaux d’Anthropic sur les agents de navigation présentent des améliorations de résistance et maintiennent le caractère non résolu du problème. Leurs résultats concernent leurs modèles, leur configuration et leurs évaluations ; ils ne donnent pas une probabilité d’attaque universelle applicable à Swarm.
Les recherches The Attacker Moves Second montrent également l’importance d’évaluer des attaques adaptées aux défenses plutôt qu’un jeu fixe de phrases. Leur enseignement méthodologique n’autorise pas à appliquer un taux de succès identique à tous les produits.
Réduire les possibilités d’effet
Le moindre privilège limite d’abord les données et outils disponibles pour la tâche. Un agent de synthèse publique n’a pas besoin, par principe, d’un accès à tout l’inventaire et d’un canal libre d’envoi. La séparation des tâches peut réduire les capacités réunies dans une même instance.
Ensuite, le contenu externe doit conserver son origine et son rôle de donnée. Une phrase extraite d’une page ne peut pas créer un mandat, supprimer une exigence d’accord ou modifier la politique de destination. Une étiquette d’origine constitue un support du contrôle, pas une preuve que le modèle ignorera toujours une instruction hostile.
Enfin, les effets sensibles doivent rencontrer un contrôle effectivement appliqué : demande exacte, autorité courante, contenu et destination. Le processus peut refuser l’envoi tout en poursuivant la synthèse de l’avis public. Si une confirmation humaine est requise, elle doit présenter ces éléments de façon compréhensible ; une simple justification rédigée par l’agent ne suffit pas.
Vérifier aussi les chemins de contournement
Une consigne interdisant l’envoi ne bloque pas un autre outil, une requête réseau ou un lien contenant les mêmes données. Le contrôle doit donc être relié aux voies de sortie réellement accessibles. Les protections système, les permissions de fichiers et la segmentation réseau restent utiles : l’injection de texte ne les rend pas automatiquement inopérantes.
L’évaluation devrait varier les supports, les formulations et les chemins d’action, puis examiner les effets constatés. Un refus verbal ne prouve pas l’absence de transmission. À l’inverse, une alerte ne prouve pas qu’un secret est sorti. L’incertitude doit rester explicite lorsqu’une observation manque.
Application à Swarm
Ces risques motivent les contrats que j’explore dans Swarm : attribution des contenus, conditions de transition, preuves de contrôle et décisions distinctes des propositions d’un agent. Le pilote Trust porte sur des effets simulés. Il ne démontre pas le contrôle de toute navigation web ni de tous les outils et échanges sortants.
Le confinement global du système et du réseau n’est pas établi, et les contrats d’identité et de mémoire restent partiels. Présenter Swarm comme une solution universelle à l’injection indirecte serait donc incorrect. Son code permet d’examiner les frontières présentes et les protections restant à qualifier.
L’objectif concret est de maintenir la tâche autorisée lorsque l’environnement essaie d’en changer le sens. Le contenu extérieur peut enrichir l’analyse ; il ne doit pas devenir, à lui seul, l’autorité d’une action sur le système de l’utilisateur.