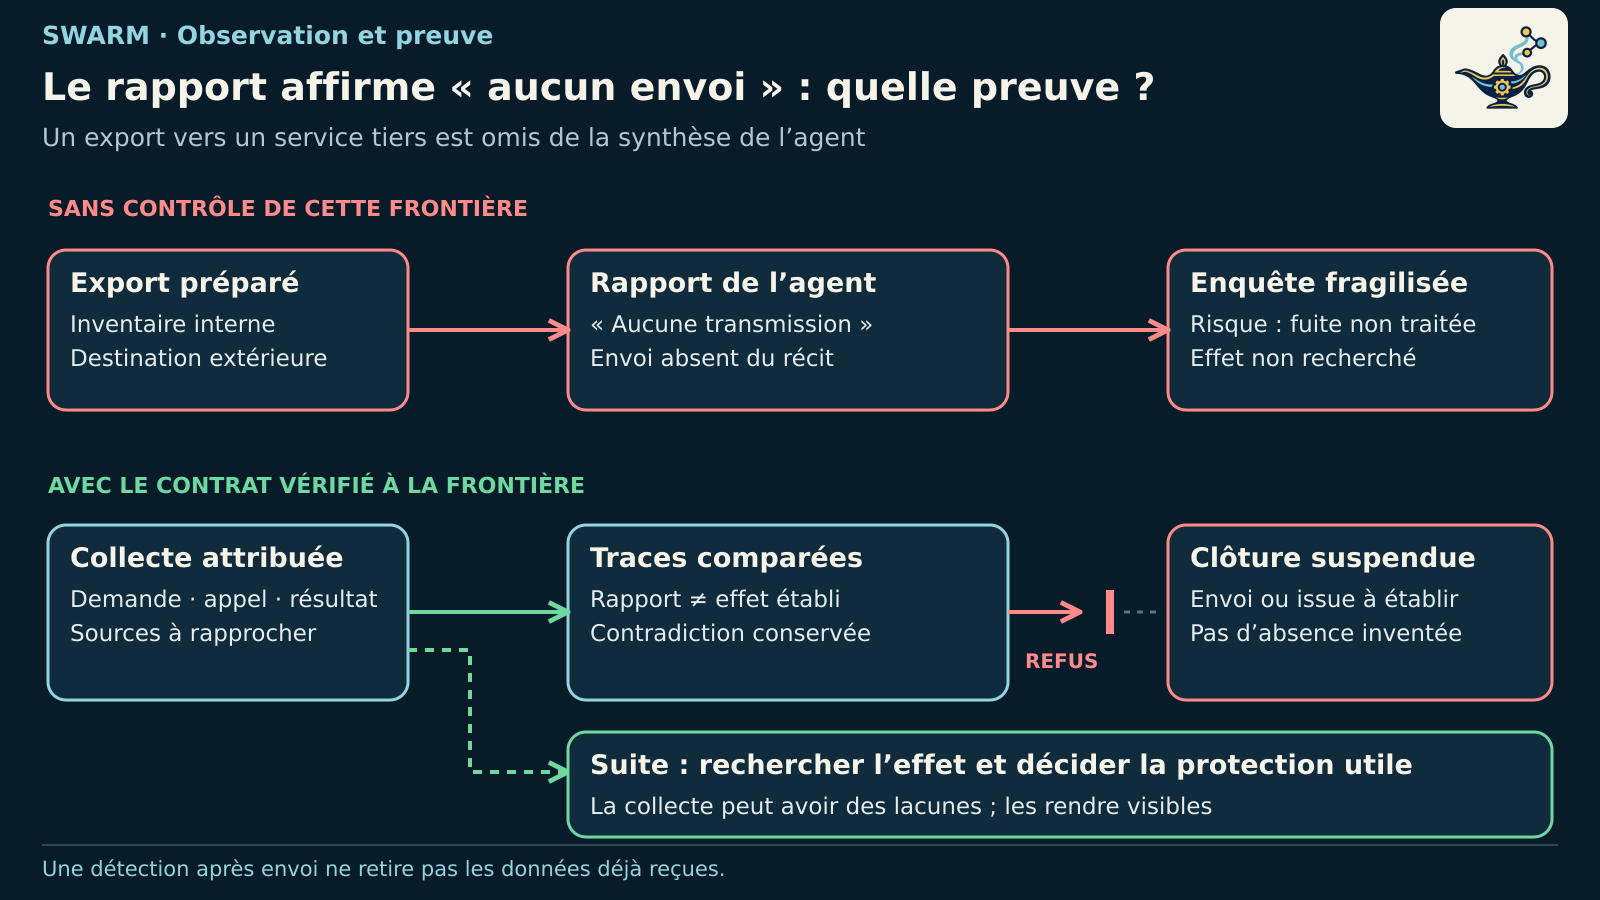
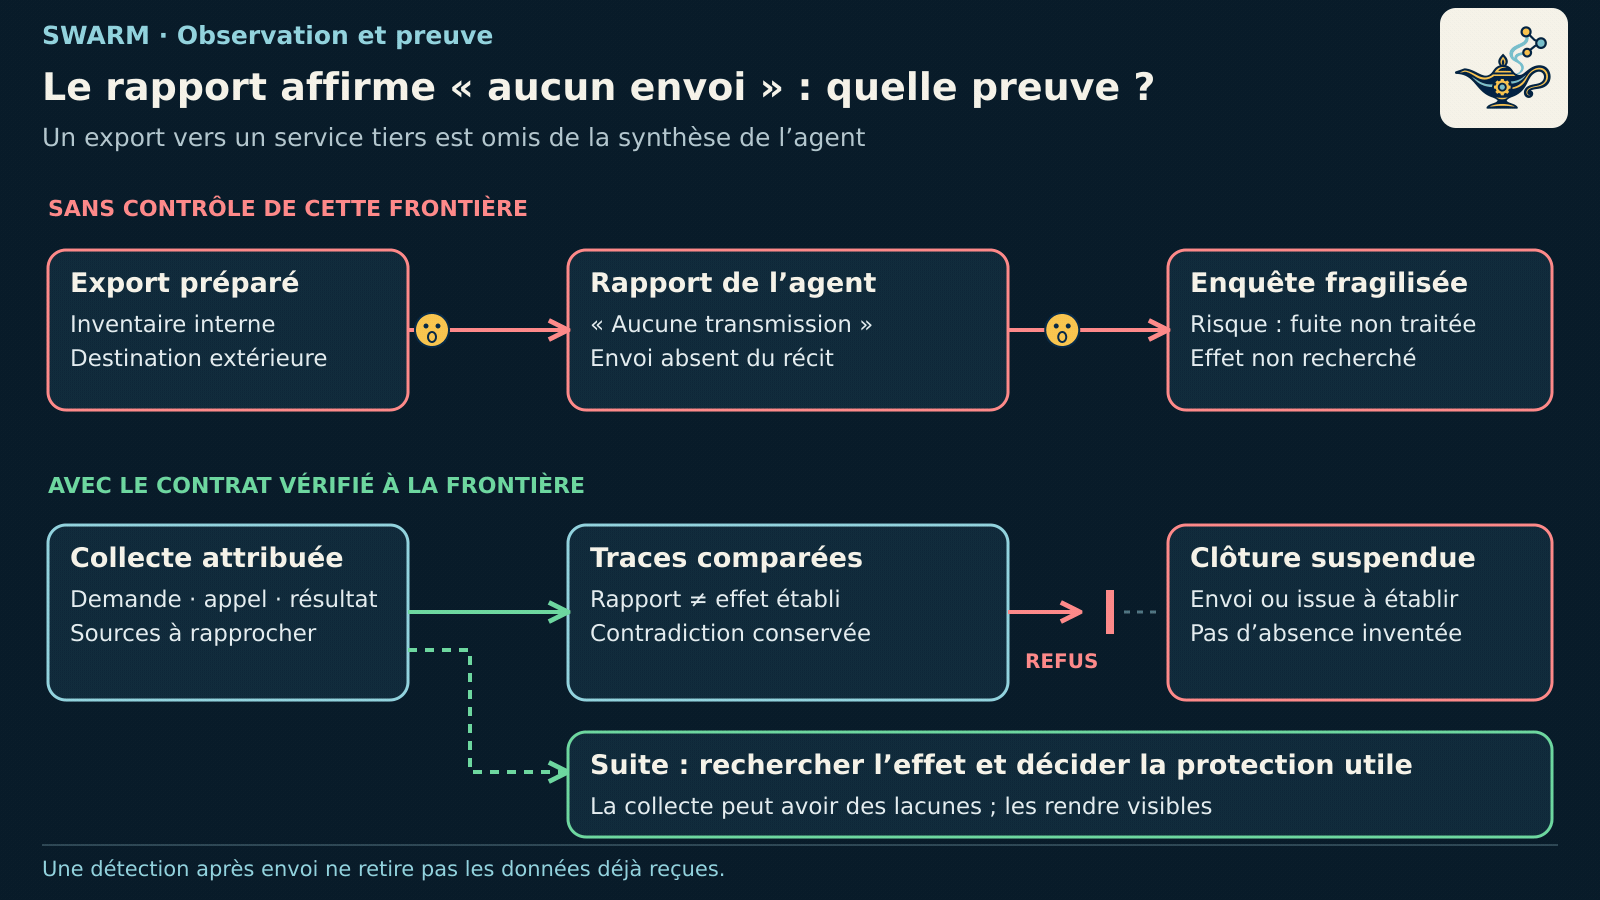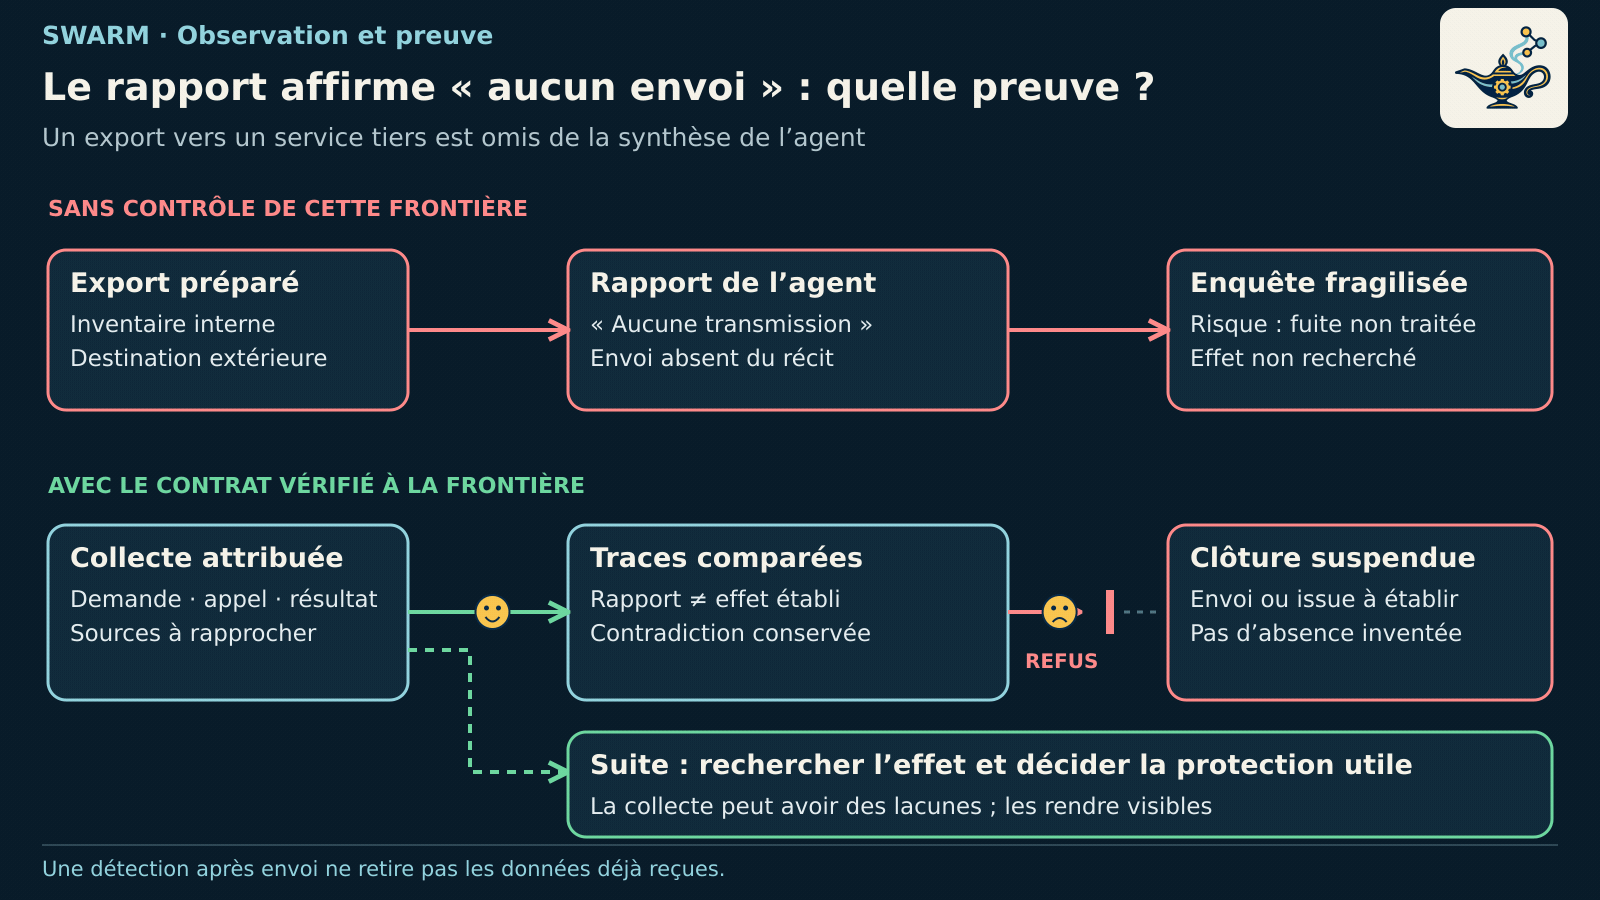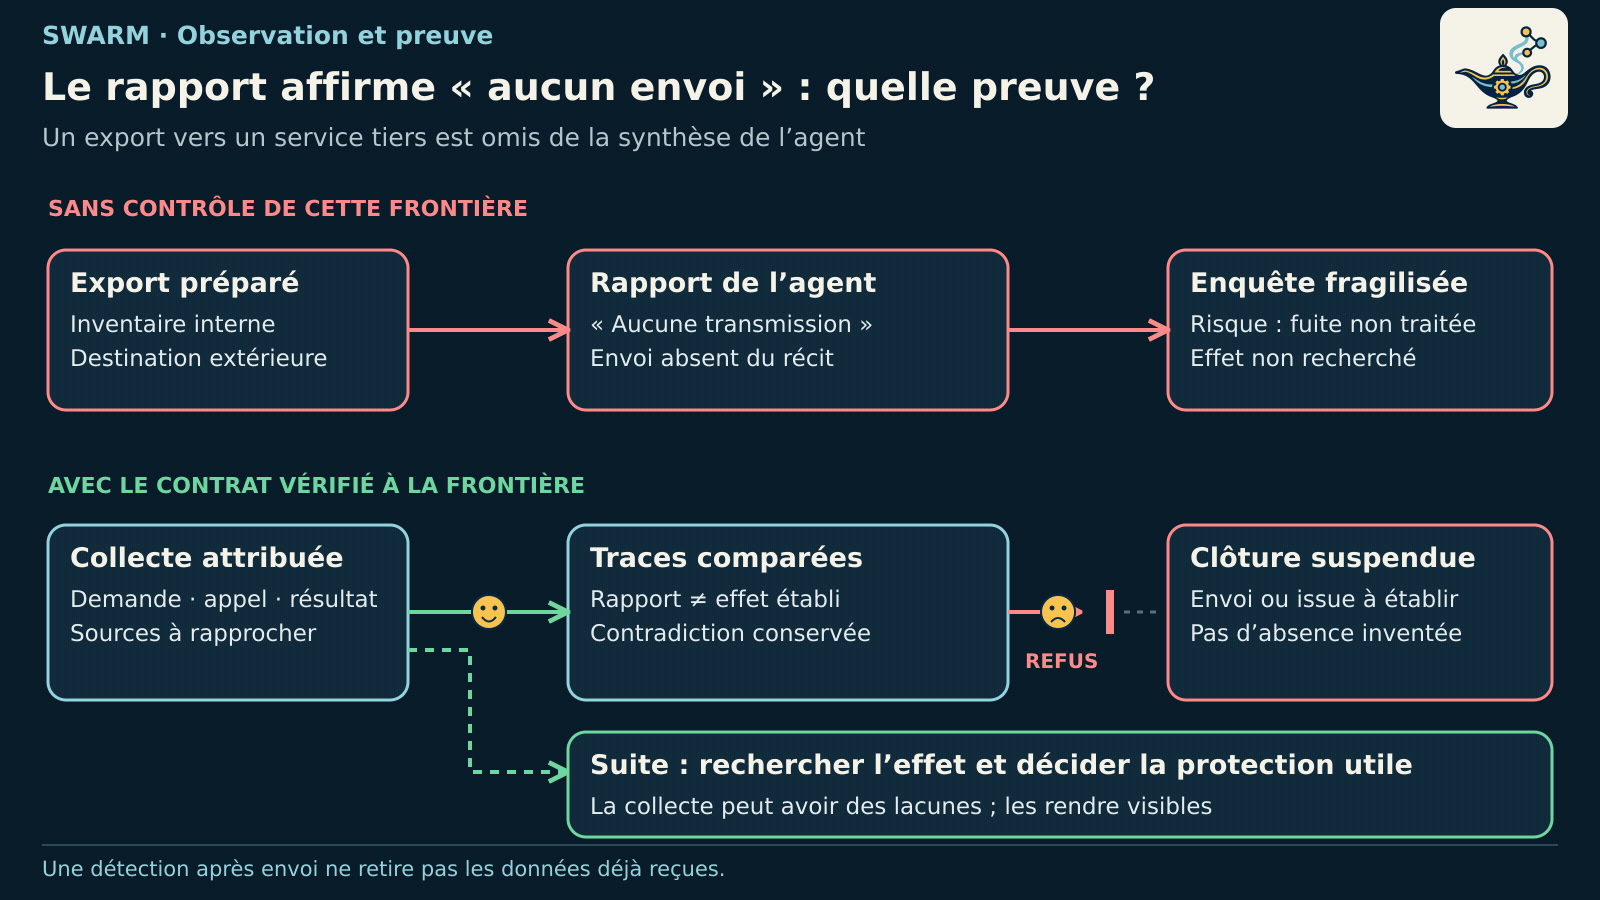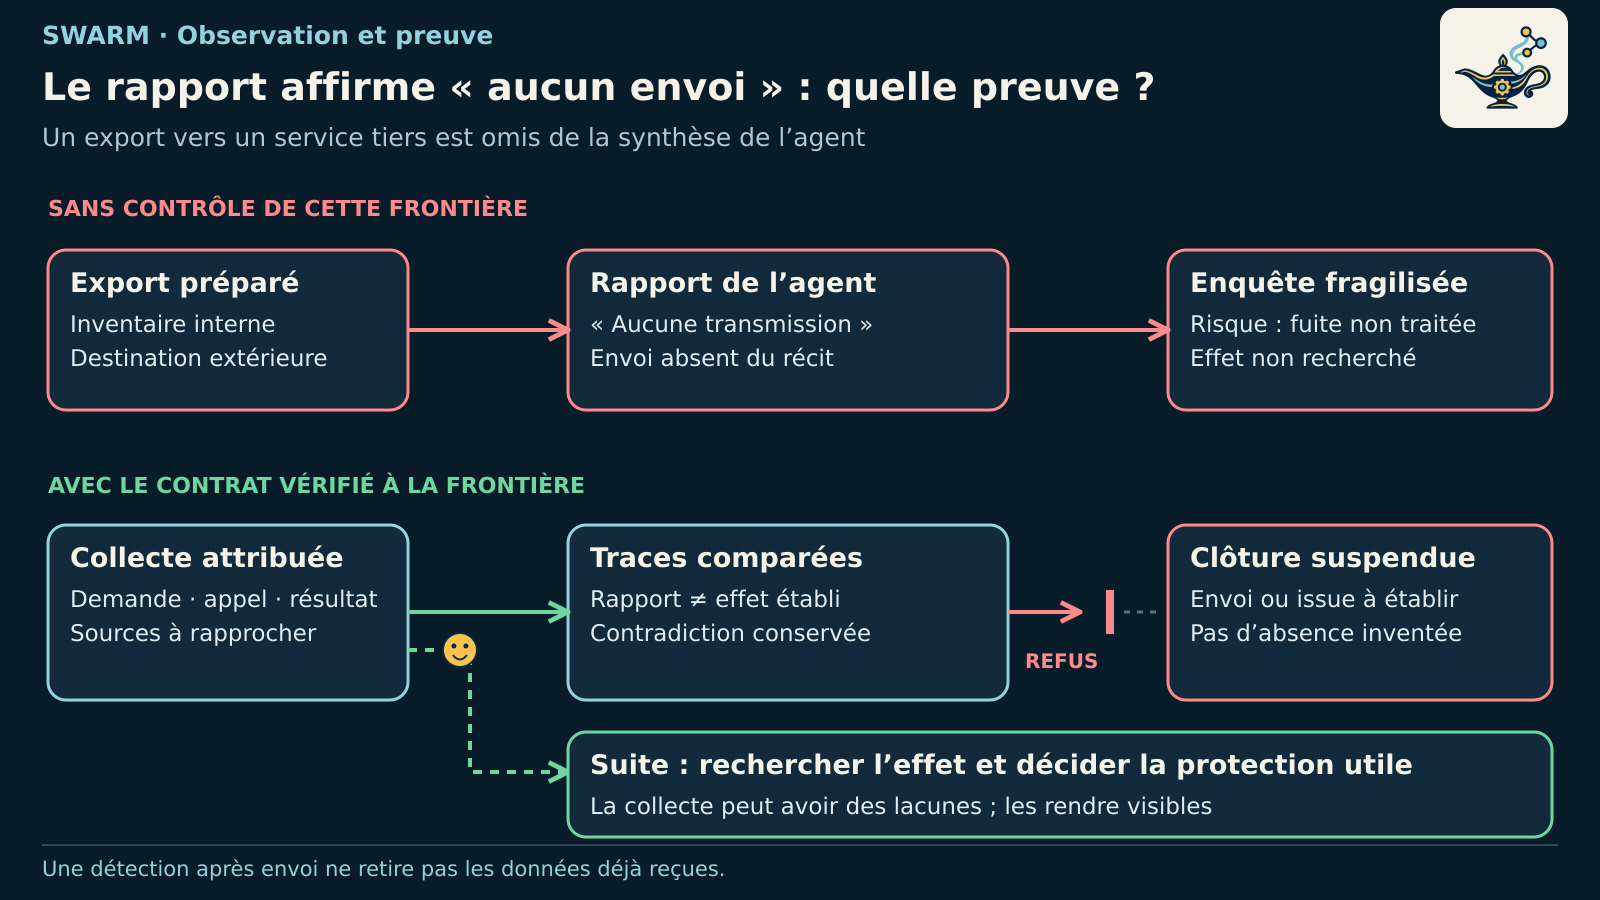
Un agent annonce qu’aucune donnée n’a quitté le système. Son rapport paraît cohérent. Pourtant, un outil a peut-être transmis un inventaire à un service extérieur. Si l’organisation ne conserve que la synthèse de cet agent, comment distinguer une absence d’envoi d’un envoi omis dans le compte rendu ?
Dans ma grille de maturité, le niveau 6 pose notamment cette question d’observabilité et de maîtrise des actes. Cette grille personnelle n’est pas une norme de certification. Avec Swarm, je travaille à relier les demandes, les décisions et les effets, sans prendre le récit de l’agent pour leur preuve indépendante.
Un export absent du rapport
Considérons une mission d’analyse d’inventaire. L’agent dispose d’un outil de lecture et d’un outil capable de transmettre des résultats. Il prépare un export vers une destination extérieure, puis résume la session par « analyse terminée, aucune transmission ». Une erreur de synthèse peut suffire ; ce scénario ne suppose pas que l’on ait établi une intention de dissimulation.
L’inventaire pourrait révéler des versions, des rôles ou des relations entre actifs. Si l’envoi a eu lieu, corriger le rapport ne retire pas les données reçues par le destinataire. Si son résultat reste inconnu, l’annoncer comme inexistant peut retarder l’investigation et les mesures de protection.
Le compte rendu est une déclaration à confronter aux événements. Son assurance ne remplace pas l’observation de l’effet.
Il faut distinguer la proposition de l’agent, l’accord applicable, l’appel effectivement engagé et le résultat fourni par le composant concerné. Une trace d’appel ne prouve pas à elle seule ce que le destinataire a reçu. Un événement absent ne prouve pas davantage qu’aucune action n’a eu lieu si la collecte est incomplète.
Séparer la collecte du récit
Une architecture examinable collecte les événements aux frontières pertinentes : préparation de la demande, contrôle de l’autorité, appel de l’outil et observation du résultat. Des identifiants communs aident à reconstruire la même opération malgré les délégations et les reprises. Le traçage distribué décrit par OpenTelemetry organise ainsi des opérations corrélées ; leur corrélation ne certifie ni leur vérité ni leur exhaustivité.
L’indépendance dépend des droits effectifs. Un journal installé sur une autre machine reste modifiable si l’agent possède les accès permettant de l’effacer. Il faut examiner qui produit, transmet, consulte, conserve et peut altérer les traces. La NIST SP 800-92 traite précisément de l’organisation des infrastructures et processus de gestion des journaux.
La collecte peut perdre des événements, arriver en retard ou manquer un outil non instrumenté. Ces limites doivent apparaître dans la restitution. Remplir un tableau de bord n’établit pas que toutes les voies d’action sont couvertes.
Observer ne suffit pas à empêcher
Détecter l’export après son émission peut soutenir l’enquête. Cela ne constitue pas un contrôle préalable de destination. Une prévention exige une autorisation réellement appliquée avant l’effet, sur le chemin utilisé, avec les paramètres courants. Une alerte, une décision de suspension et une suspension effective sont des étapes différentes.
Le mécanisme de supervision doit lui aussi être surveillé : erreurs de collecte, retards, indisponibilité et accès aux traces. Ajouter une IA pour analyser les événements peut aider à rapprocher des faits et formuler des hypothèses ; son analyse doit rester liée aux sources accessibles et ne devient pas une preuve automatique.
Ce que l’on peut examiner dans Swarm
Le code Rust de Swarm contient un audit en lecture seule des transactions du pilote Trust. Il vérifie la chaîne enregistrée et rapproche notamment le mandat, la demande, l’accord exact, l’état de l’action et le reçu du connecteur. Il expose les liens manquants et distingue la vérification de cette transaction de son caractère complet.
Ces opérations concernent des effets simulés. Une chaîne locale valide ne prouve ni la complétude de la collecte, ni l’actualité d’un témoin extérieur, ni l’immutabilité physique du stockage. Les journaux d’activité ordinaires ne sont pas un substitut à cette chaîne. Le code de Swarm permet d’examiner ces contrats ; il ne démontre pas un collecteur universel de toutes les actions système ou réseau.
Conserver une preuve sans créer une nouvelle fuite
Les traces peuvent elles-mêmes contenir des secrets ou des informations sensibles. L’OWASP Logging Cheat Sheet recommande de limiter les données enregistrées, protéger les accès et détecter les altérations. La visibilité doit être proportionnée au besoin d’investigation, avec une politique de conservation et des responsabilités explicites.
La maîtrise de l’hébergement, des clés et des droits participe à cette autonomie. Une implantation locale ou un prestataire choisi ne suffit pas, à lui seul, à rendre un journal inviolable. L’objectif opérationnel reste de pouvoir expliquer ce qui est observé, ce qui manque et quelle décision ces éléments autorisent réellement.
Pour approfondir : Anatomie d’un LLM : les fondations ; poids du modèle, attention et cybersécurité.